Module 02 · Web Infrastructure Basics and TerminologyWeb 基础设施基础和术语
Introduction to HTTP and HTTPSHTTP 与 HTTPS 简介
🎵 通过本视频,您将能够:
- 定义:HTTP 并识别其请求和响应的组成部分
- 描述:HTTPS 的优势与常见误解
- 区分:HTTP 与 HTTPS 的区别
- 探讨:SSL/TLS 协议和证书的功能
HTTP:超文本传输协议
HTTP(Hypertext Transfer Protocol)是服务器与浏览器之间通信的语言,为网页、图片、视频等数据的交换提供了基础。
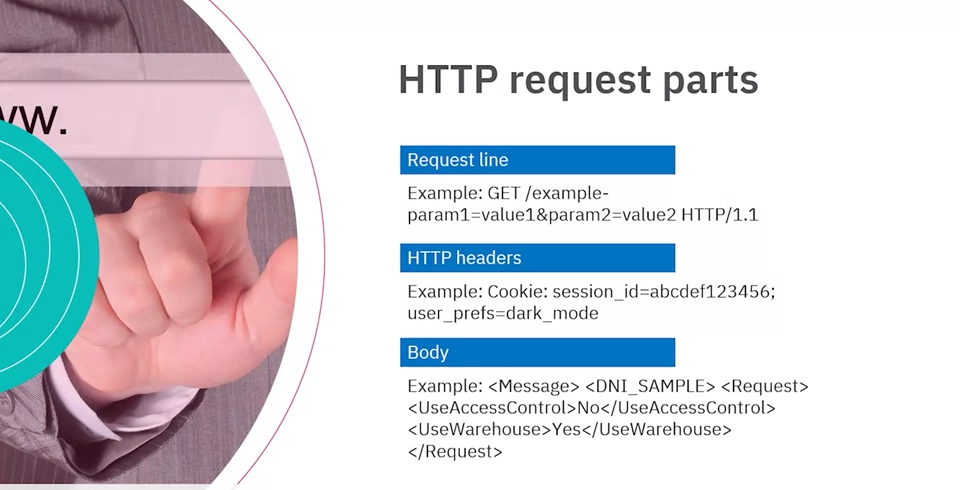
HTTP 请求的组成部分
- 请求行:包括以下信息:
- 方法:告诉服务器要执行的操作(如
GET、POST、PUT、DELETE)。 - URI:统一资源标识符,指向目标资源。
- HTTP 版本:指明协议版本。
- 请求头(Headers):提供额外信息,例如:
- Cookies
- 内容类型(Content-Type)
- 用户代理(User-Agent)。
- 请求体(Body):包含可选数据,用于某些请求类型(如
POST或PUT),例如表单提交内容。
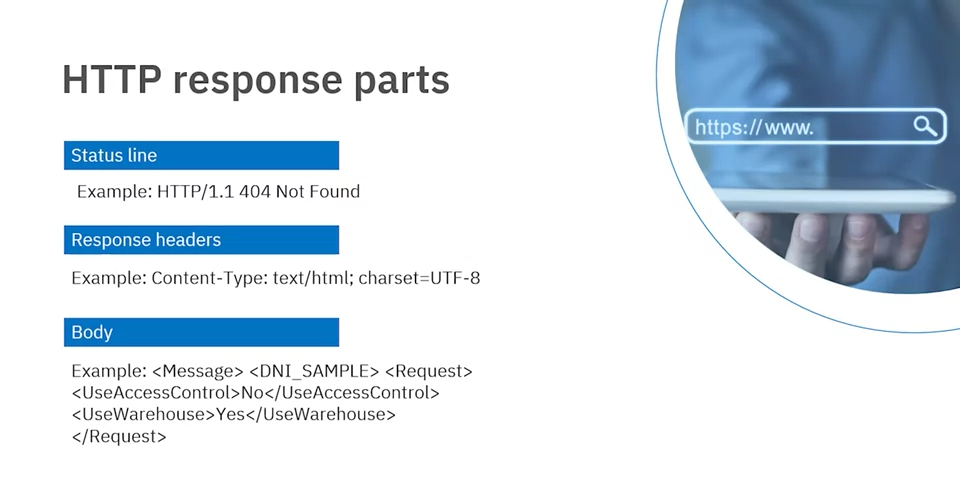
HTTP 响应的组成部分
- 状态行:包含状态码,指示请求是否成功或发生错误(如
200 OK、404 Not Found)。 - 响应头(Headers):提供额外信息,例如:
- 内容类型
- 缓存控制(Cache-Control)。
- 响应体(Body):包含返回给客户端的实际内容,如 HTML 页面、图片或 JSON 数据。
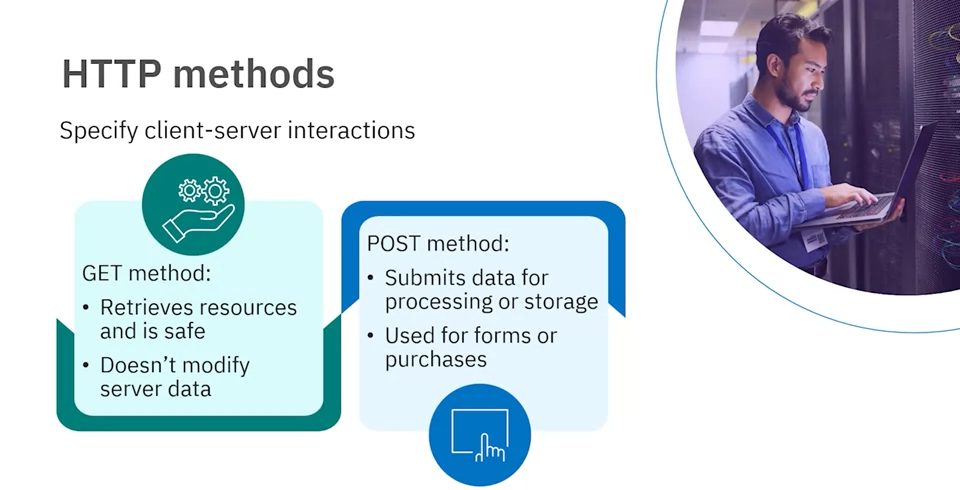
常用 HTTP 方法
| 方法 | 功能描述 | 示例场景 |
|---|---|---|
| GET | 从服务器检索资源;通常不修改数据。 | 浏览网页时加载页面内容。 |
| POST | 向服务器提交数据以处理或存储。 | 提交表单、完成在线购买。 |
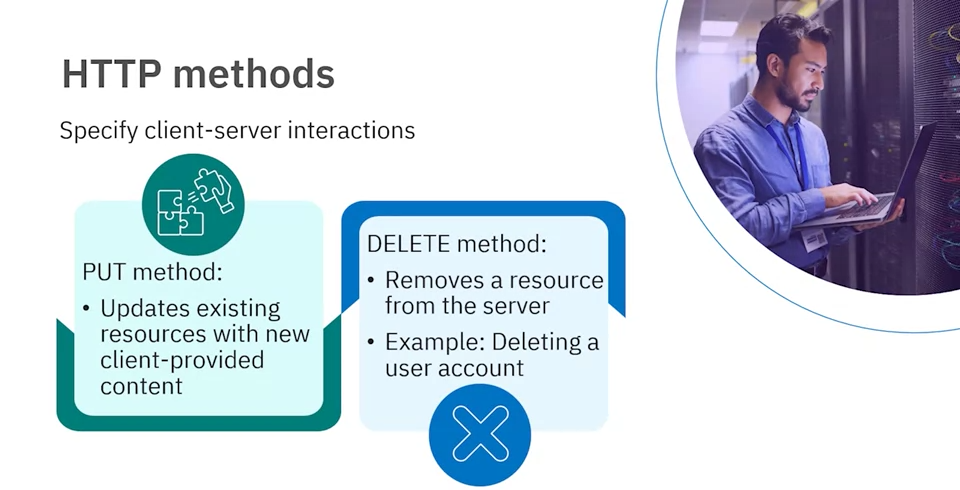
| PUT | 更新服务器上的现有资源。 | 修改用户的账户信息。 |
| DELETE | 从服务器删除资源。 | 删除网站上的用户账户。 |
HTTPS:安全的超文本传输协议
什么是 HTTPS?
HTTPS 是 HTTP 的扩展,通过加密和安全措施保护客户端与服务器之间的通信。
HTTPS 的优势
- 数据保密性(Confidentiality):
- 数据经过加密,仅接收方能解密和读取,防止未经授权的窃听。
- 身份认证(Authentication):
- 通过 SSL/TLS 证书 验证网站的真实性,确保连接的是真实服务器。
- 用户信任(Trustworthiness):
- 浏览器地址栏中的锁图标或
https://表明网站启用了 HTTPS,增强用户信任感。
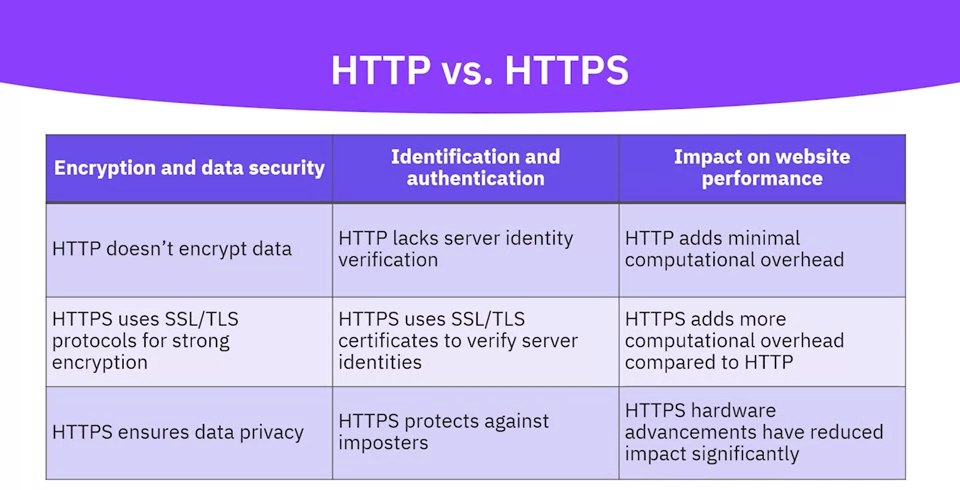
HTTP 与 HTTPS 的对比
| 特性 | HTTP | HTTPS |
|---|---|---|
| 数据加密 | 无加密,通信内容可能被窃听。 | 使用 SSL/TLS 协议对数据进行加密,确保通信安全。 |
| 身份认证 | 无法验证服务器真实性,可能连接到虚假服务器。 | 验证服务器身份,防止恶意服务器冒充合法网站。 |
| 性能影响 | 无额外开销,性能较高。 | 由于加密计算,可能略有性能开销,但现代硬件与优化技术已显著降低此影响。 |
SSL/TLS 协议与证书
SSL 与 TLS
- SSL(安全套接层)和TLS(传输层安全协议):
- 确保数据在网络传输中被加密,避免被窃听或篡改。
- 用于 HTTPS 连接中,建立安全通信通道。
数字证书
- 数字证书验证网站的真实性:
- 包含网站所有者的信息,由**受信任的证书颁发机构(CA)**签发。
- 浏览器通过验证证书,确保用户访问的是合法网站,而非冒充者。
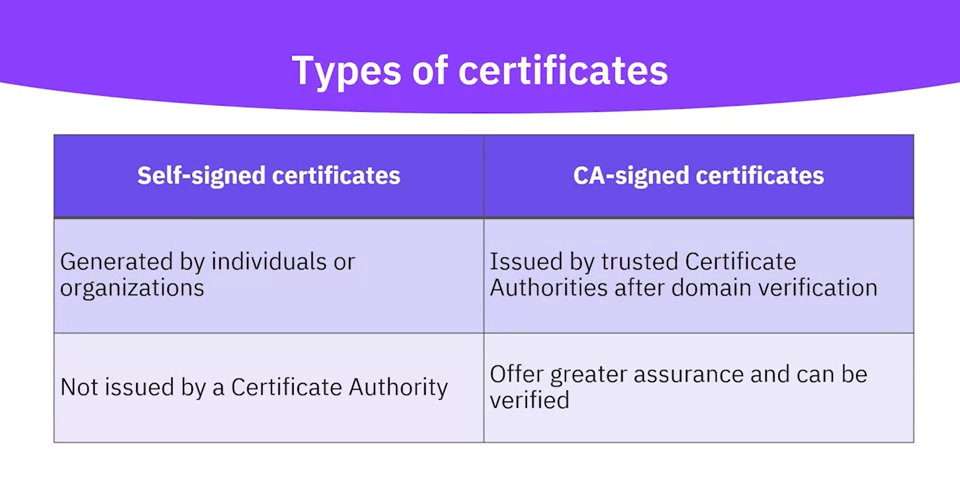
证书类型
| 类型 | 描述 |
|---|---|
| 自签名证书 | 由个人或组织生成,无需第三方验证,信任度较低。 |
| CA 签名证书 | 由可信证书颁发机构颁发,经过域名和组织信息验证,可信度高。 |
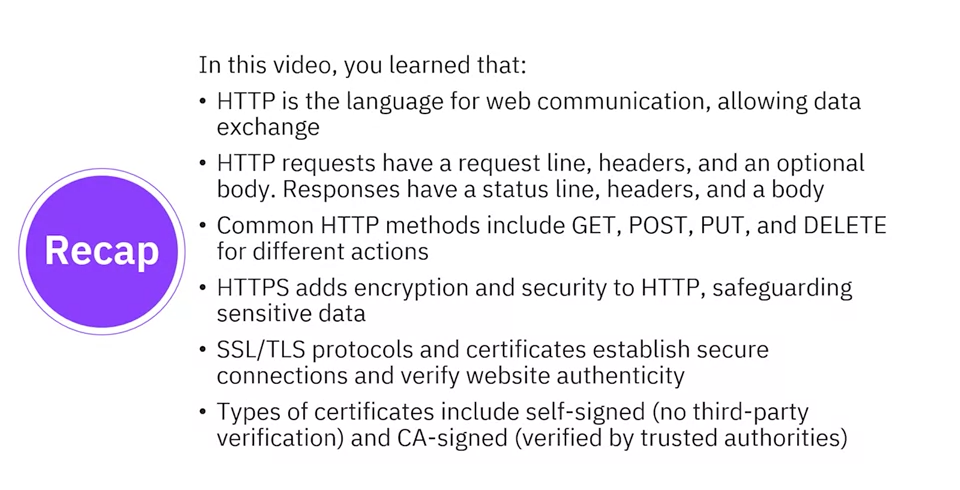
总结与学习要点
- HTTP 的核心功能:作为服务器与客户端通信的语言,支持数据交换。
- 请求与响应组成:请求行、头信息和请求体;响应包含状态行、头信息和响应体。
- HTTPS 的作用:通过加密和身份认证保护数据安全,提升用户信任。
- SSL/TLS 与证书:建立安全连接并验证网站身份,CA 签名证书可信度更高。
🎵 感谢观看!深入了解 HTTP 和 HTTPS 是网络通信的基础! 🌐