Module 05 · Cloud Security, Monitoring, Case Studies, Jobs云安全、监控、案例研究、职位
What is Cloud Security - Part 1什么是云安全 - 第一部分
在数字化转型的浪潮中,企业逐渐采用云计算技术,改变基础架构并引入基于云的工具与技术。然而,这种转型可能带来一系列不利后果。如果未能安全地使用云技术,企业可能面临外部威胁,危及其业务安全。因此,为了最大化云技术的优势,企业需要采用最佳的云安全实践和技术。🌐
云计算环境的服务模式
云计算环境提供多种 “即服务”模型(As-a-Service Models),帮助企业减少繁琐的 IT 任务负担,包括:
| 服务模型 | 描述 |
|---|---|
| 基础设施即服务(IaaS) | 提供虚拟化的基础设施,用户负责操作系统和应用程序的数据安全。 |
| 平台即服务(PaaS) | 提供开发和部署平台,服务商负责平台安全,用户负责代码和数据的安全。 |
| 软件即服务(SaaS) | 提供完整的软件解决方案,服务商负责几乎所有安全措施,用户需保护登录凭据。 |
云安全的关键挑战与威胁
- 数据安全管理责任
- 尽管第三方云服务提供商遵循安全最佳实践并确保服务器的完整性,数据资产管理的最终责任仍在使用这些服务的组织。
- 企业需要对数据的流动与访问透明性不足的问题保持警惕,这可能成为安全威胁的切入点。
- 演进的安全威胁
- 随着云计算环境的不断发展,针对云计算提供商的安全威胁也变得更加复杂和先进。
- 这些威胁可能由于数据移动和访问的不透明性,给组织带来潜在的风险。
- 合规性与审批
- 组织在管理存储于云中的客户数据时,需要确保符合相关法规并获得必要的审批,以降低合规风险。
成功的云基础架构部署要求
为了成功部署云基础架构,企业需要:
- 采取适当的对策,防御现代网络攻击。💻
- 在所有云环境(包括私有云、公有云和混合云)中,采用足够的云安全解决方案,以确保业务连续性与安全性。🔒
云计算的主要安全挑战
尽管第三方云计算提供商遵循安全最佳实践并确保其服务器的完整性,但 数据资产管理 仍然是使用这些服务的企业的责任。随着云计算环境的不断演进,安全威胁也变得更加复杂。以下是一些主要安全挑战:
- 数据流动与访问的透明性不足
云计算环境中数据的移动和访问缺乏透明性,使其成为攻击目标。 - 多租户环境的安全问题
公有云环境中的多租户模式可能导致一个客户受到攻击时,影响到其他客户服务的安全性。 - 访问管理与影子 IT(Shadow IT)
在云环境中,限制未经授权的设备和地理位置的访问可能变得困难。 - 资产配置错误
错误配置(如不当的隐私设置或使用默认管理员密码)可能导致记录泄露。
云计算中的新兴威胁与风险
- 内部威胁(Insider Threats)
内部威胁来自当前或前任员工、业务合作伙伴或承包商。这些人可能滥用其访问权限,绕过外部安全系统,威胁更大。🕵️♂️ - 分布式拒绝服务攻击(DDoS)
DDoS 攻击通过大量同步系统的流量过载企业服务器,使其无法响应正常请求。此类攻击通常利用 简单网络管理协议(SNMP) 对调制解调器、打印机、路由器等设备实施。🌐 - 数据泄露(Data Breach)
数据泄露可能因组织使用的云安全措施存在漏洞而发生,导致敏感数据被恶意用户访问和滥用,从而带来财务损失和声誉损害。📉
云计算的安全模型:共享责任模型
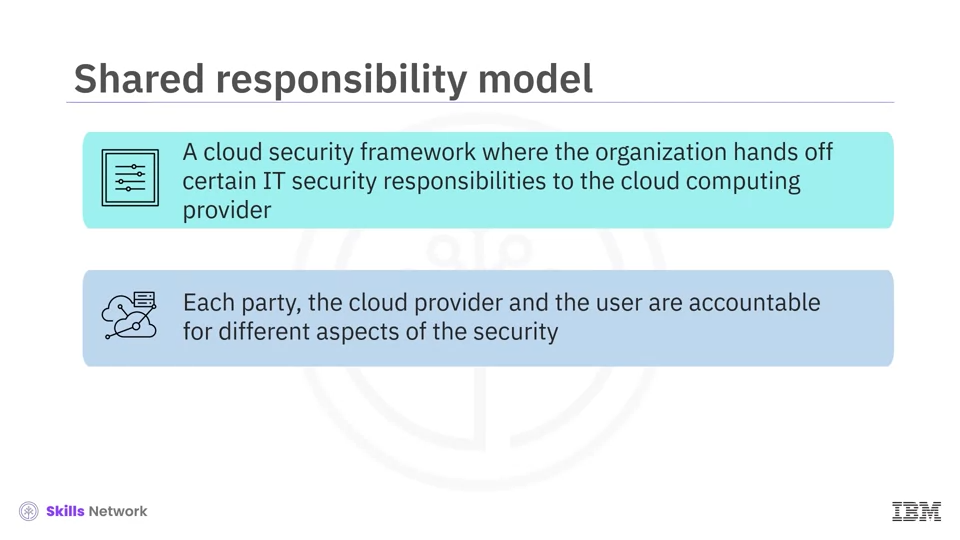
共享责任模型(Shared Responsibility Model)是云安全的框架,企业将部分 IT 安全责任交由云计算提供商处理,双方共同确保安全覆盖。
不同服务模型的安全责任划分
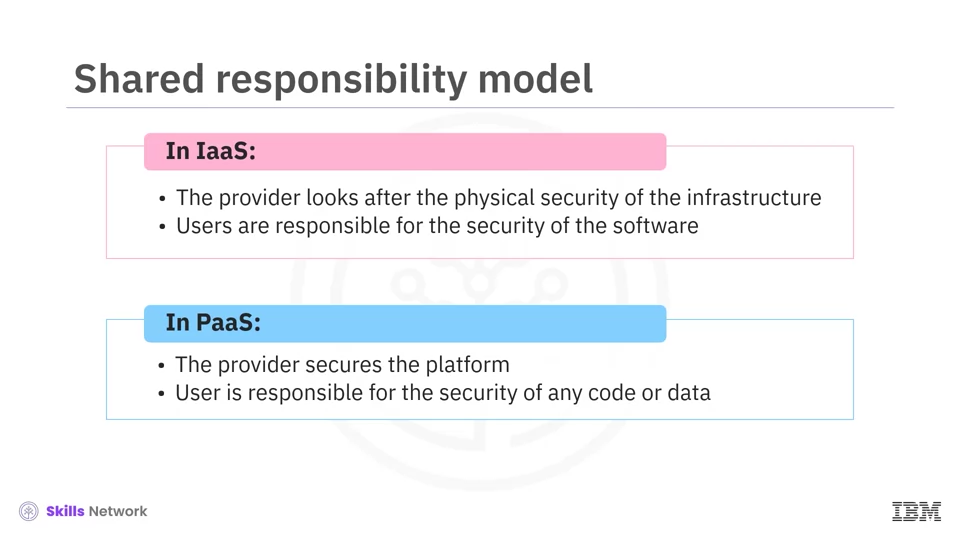
| 模型 | 提供商责任 | 用户责任 |
|---|---|---|
| IaaS | 基础设施的物理安全(如数据中心安全)。 | 软件(包括操作系统)和数据的安全。 |
| PaaS | 平台的安全(如操作系统、用户登录凭证等)。 | 用户代码、数据及其他内容的安全。 |
| SaaS | 几乎所有方面的安全(基础设施、应用程序等)。 | 登录凭证等有限责任。 |
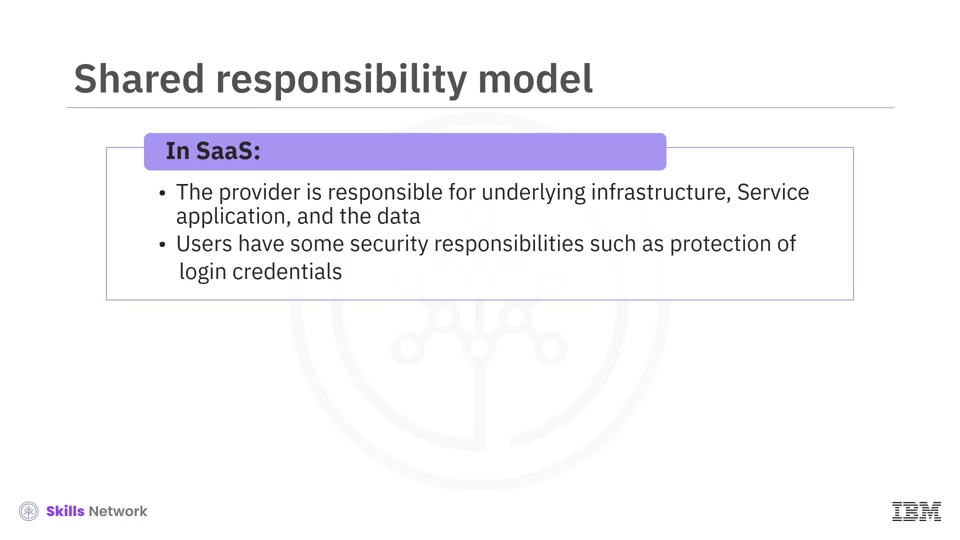
这种模型要求双方明确各自的安全职责,从而确保全面的安全防护。
确保云环境安全的最佳实践
- 所有云环境的全面安全措施
无论是私有云、公有云还是混合云,均需配备充分的安全解决方案以保障业务连续性和安全性。 - 选择合适的云安全解决方案
需要综合考虑多种因素,如:
- 数据访问的可见性:难以跟踪数据访问来源及所用的云服务。
- 多租户风险:来自其他租户的恶意攻击可能间接影响企业服务。
- 影子 IT 管理:限制非授权设备和位置的访问。
- 资产配置优化:避免配置错误导致的安全漏洞。
通过部署适当的云安全解决方案,企业可以有效抵御现代网络攻击,保障其在云环境中的业务安全。💼✨