Module 03 · Components of Cloud Computing云计算的组成部分
Secure Networking in Cloud云网络安全
随着云环境的广泛应用以及数字数据所带来的网络安全威胁日益增加,构建安全的云网络显得尤为重要。接下来,我们将探讨如何在云端建立一个安全的网络环境。
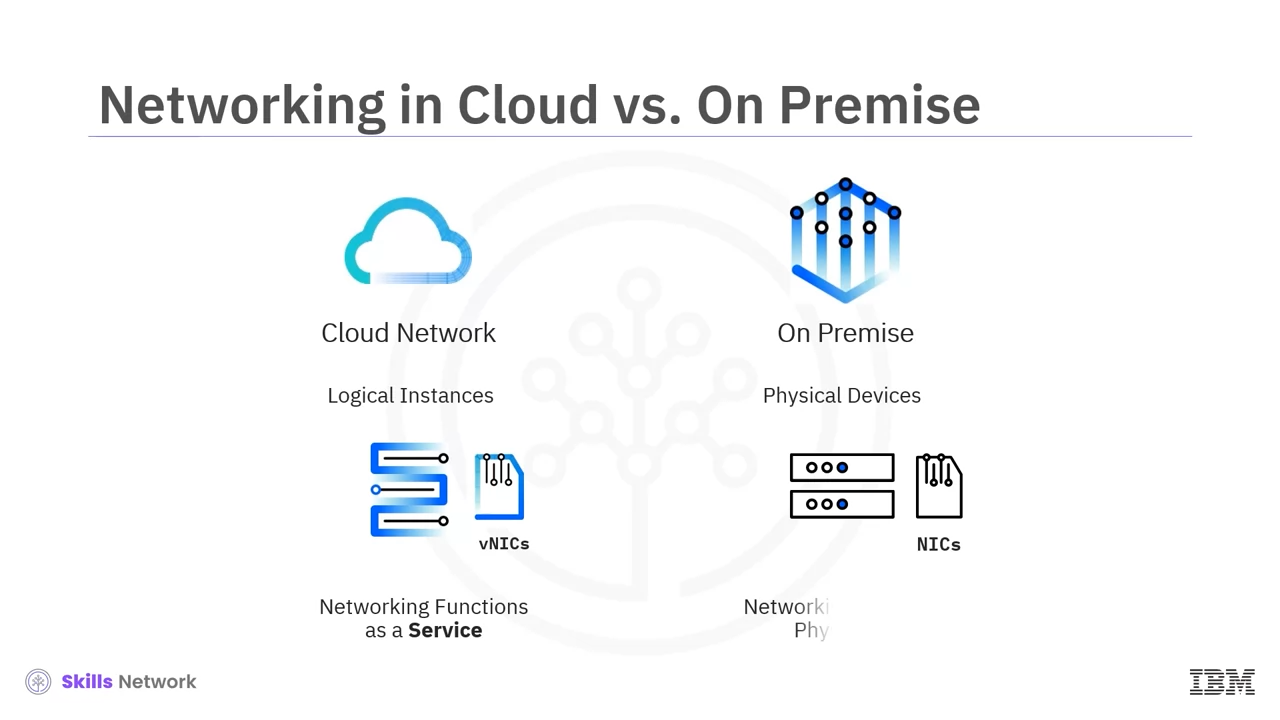
云网络与本地数据中心网络的区别
如同在本地数据中心部署网络一样,云端网络的构建也遵循类似的流程。但最大的不同在于,云环境中的网络元素是逻辑实例,而不是物理设备。例如,网络接口控制器(NIC) 在云环境中将通过**虚拟NIC(vNIC)**来表示。
在云中,网络功能以服务形式提供,而不是通过机架上的物理设备。
云网络的创建
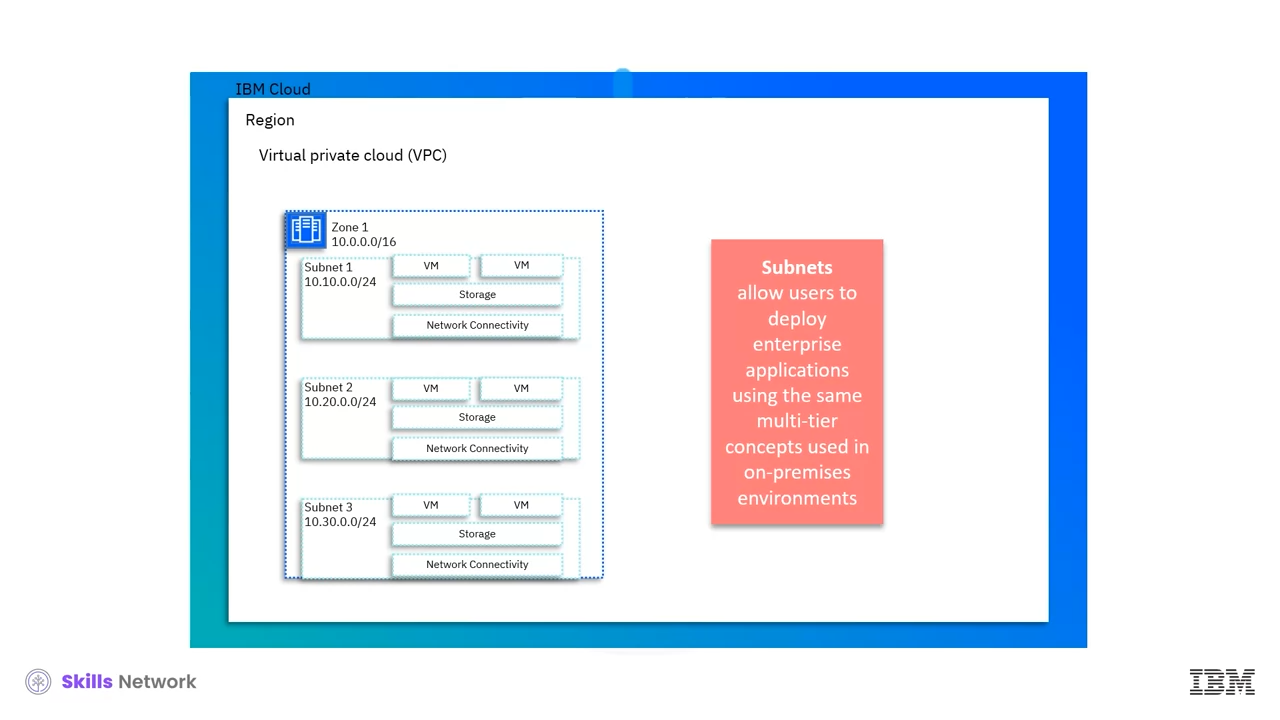
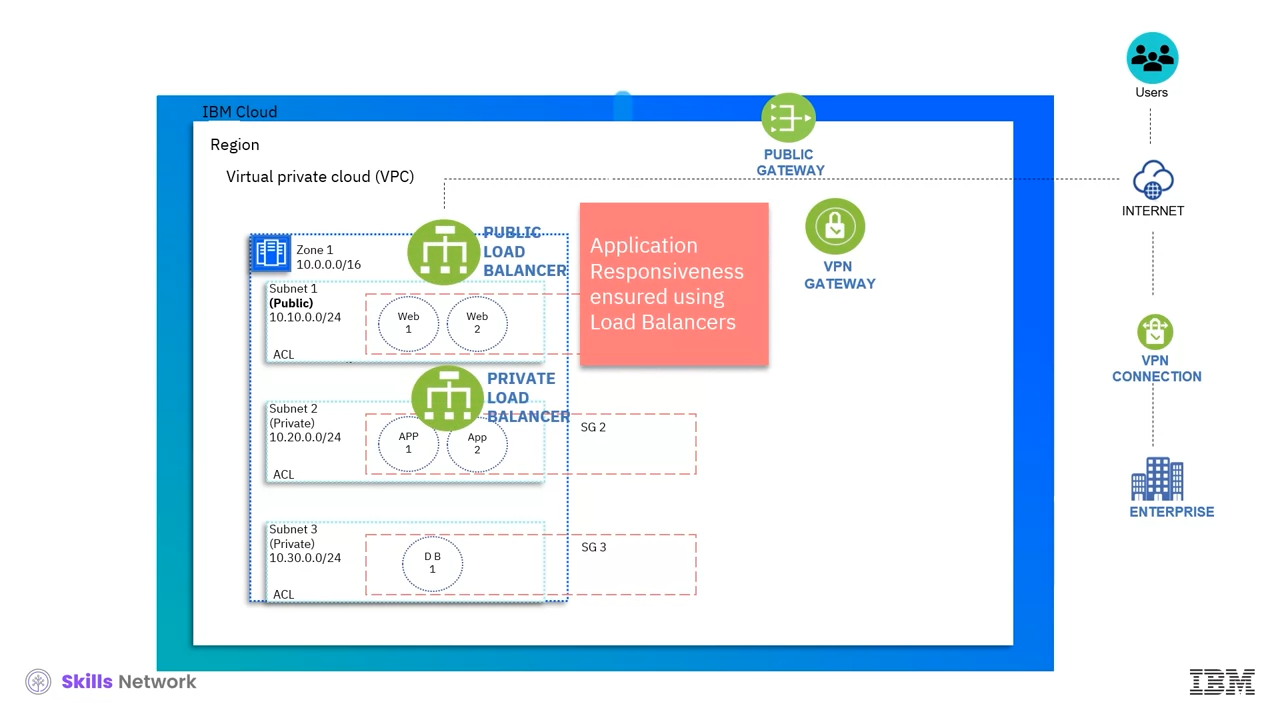
要在云中创建一个网络,首先需要定义网络的大小,即IP地址范围,这会定义云网络的边界。云网络通常会在逻辑上划分为多个网络空间,其中常见的网络划分方式包括 虚拟私有云(VPC),并且这些网络空间可以进一步划分为更小的子网(subnets)。
逻辑隔离的云网络
逻辑上隔离的云网络是云中的私有区域,提供类似私有云的安全性,同时拥有公有云的可扩展性。云资源如虚拟机(VMs)、虚拟服务器实例(VSIs)、存储、网络连接和负载均衡器等,都会部署到子网中。
通过使用子网,用户可以像在本地环境中一样,使用多层架构来部署企业应用程序。子网也是在云中实施安全防护的主要区域。
云网络中的安全
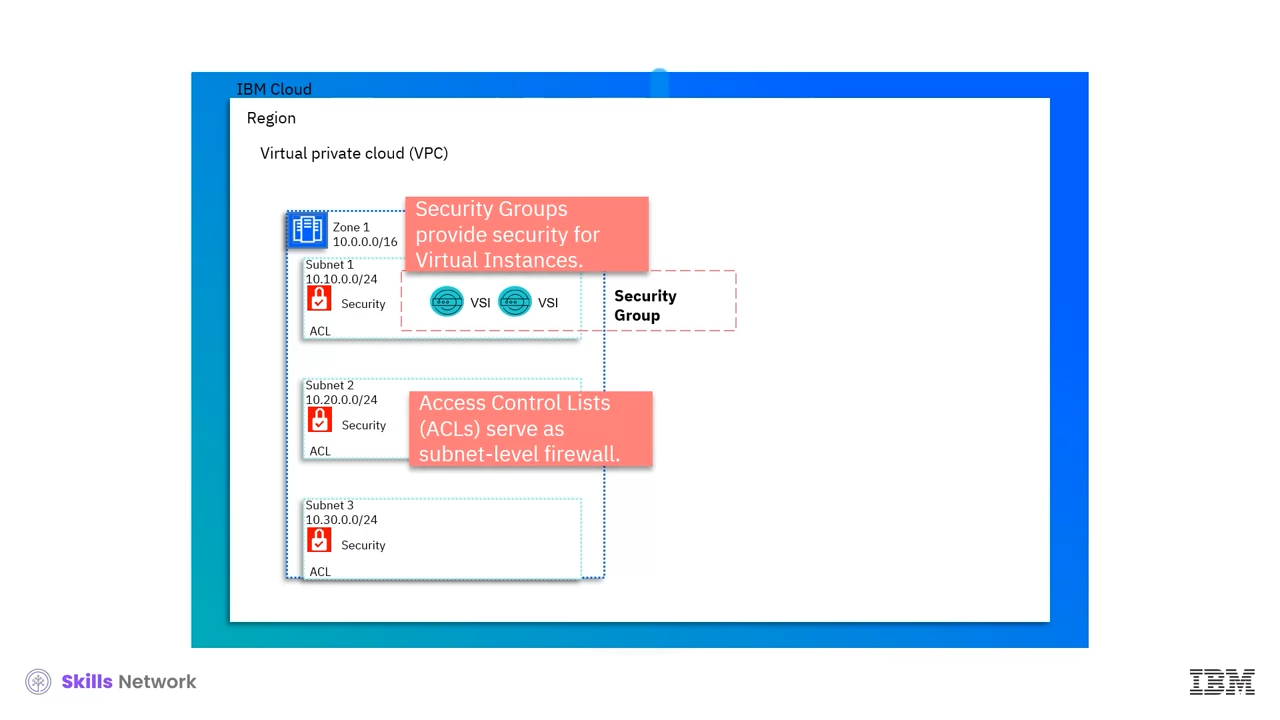
每个子网都会通过访问控制列表(ACLs)进行保护,这些ACLs相当于子网级别的防火墙。在子网内部,还可以创建安全组,为实例级别(如虚拟服务器实例,VSI)提供安全保护。
安全组的配置
假设你有一个三层应用程序,需要 Web访问VSI、应用层VSI 和 后端数据库VSI。在这种情况下,我们可以将面向Web的VSI放入一个安全组,将应用层VSI放入第二个安全组,而将数据库VSI放入第三个安全组。
访问与连接
- 互联网访问:
面向Web的VSI需要互联网访问,因此需要为网络添加公有网关实例,以便用户能够访问位于互联网层的应用程序。 - 虚拟私有网络(VPN)连接:
虽然公有网关能够为云提供互联网访问,但企业通常希望通过虚拟私有网络(VPN)来安全连接他们本地的数据资源与云端资源。
负载均衡与高可用性
随着子网数量的增加以及多个工作负载的部署,确保应用程序响应迅速变得至关重要。为此,负载均衡器的使用可以确保不同应用程序之间的带宽可用性。
混合云环境中的专线连接
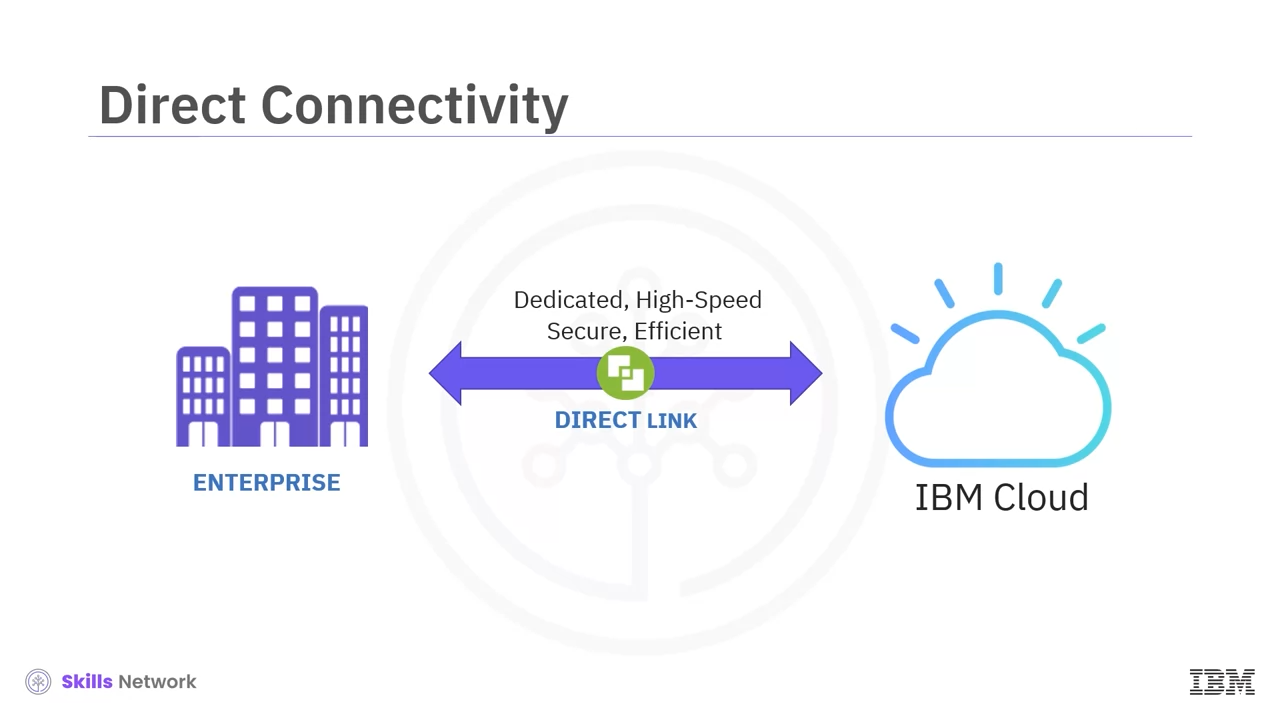
对于拥有混合云环境的企业,使用专用高速连接来连接云与本地资源,比使用公有连接解决方案更为安全且更高效。例如,IBM Cloud 提供的 Direct Link 解决方案,可以根据需求将本地资源安全地扩展到云中。
云网络构建总结
构建云网络就是创建一套逻辑构件,这些构件提供类似于数据中心网络的网络功能,这些功能是所有IT专业人士在确保其环境安全、保障业务应用高效运行时所依赖的基础设施。
云网络构建的关键点总结:
- 逻辑隔离与虚拟网络划分:云网络通过虚拟私有云(VPC)和子网进行划分,实现安全的资源隔离。
- 安全性保障:每个子网通过访问控制列表(ACLs)进行防护,实例级别的安全通过安全组进行管理。
- 扩展性与连接:通过公有网关和VPN连接保障互联网访问与本地资源安全连接。
- 高可用性与负载均衡:使用负载均衡器确保应用程序的响应速度和带宽的高可用性。
通过这些步骤,您可以建立一个既安全又高效的云网络。