Module 05 · Cloud Security, Monitoring, Case Studies, Jobs云安全、监控、案例研究、职位
What is Cloud Security - Part 2什么是云安全 - 第二部分
在本部分,我们将探讨企业迁移到混合云环境时的安全挑战及应对策略。随着工作负载向混合云的迁移,攻击面显著扩大,这一变化带来了新的数据安全与合规性挑战。因此,企业需要制定强大的数据中心化网络安全计划,以保护数据,并实施集中式的可见性和监控机制,以防止未经授权的访问、数据暴露或数据盗窃。🌐
数据安全能力的实施
为了保护数据,企业需要在 人员、流程和技术 三个方面提升成熟度:
- 识别关键数据资产
- 确定最重要的数据资产。
- 明确谁可以访问这些数据以及保护措施。
- 防止数据丢失(Data Loss Prevention, DLP)
- 通过检测、预防和执行策略违规行为来避免数据意外丢失。
- 实施数据安全治理
- 建立数据发现与分类的持续流程和指标。
- 制定并执行数据保护与合规性策略,尤其是在混合云环境中。
- 监控数据库安全
- 确保数据库保护和合规性策略的有效执行。
访问控制与身份认证管理(IAM)
在云环境中,访问控制和身份认证的管理至关重要。以下是关键策略:
- 开发云身份与访问管理(IAM)策略
- 基于 零信任架构(Zero Trust Architecture)
- 实现风险保护
- 持续认证任何用户对任何资源的访问
- 逐步现代化与保留现有投资
- 根据业务需求逐步实现现代化
- 保留现有的投资与本地应用,同时逐步引入云 IAM 架构
- 实施零信任模型
- 实现集中访问控制
- 保护客户隐私
- 减少内部威胁
- 确保远程资源的安全
- 可扩展性
- 实现 IAM 系统的扩展性,以支持数百万用户或交易,而无需大幅修改基础设施
云网络安全
云网络安全 是指用于保护公共、私有和混合云网络数据的安全措施、技术、政策、控制和流程。随着网络扩展到云环境,安全风险增加,需要直接在云上部署和管理网络安全。
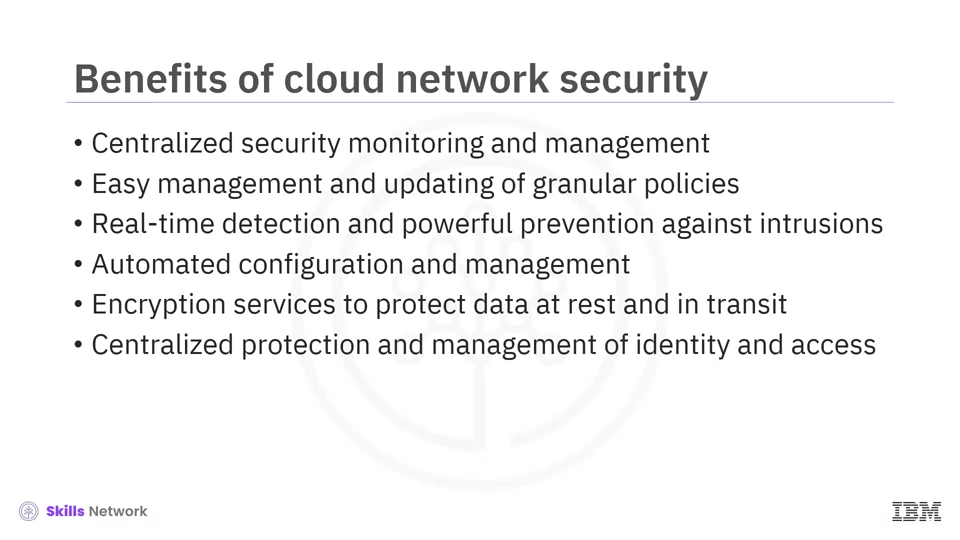
云网络安全的优势
| 优势 | 描述 |
|---|---|
| 集中化的安全监控与管理 | 提高整体安全态势的可见性和控制。 |
| 轻松管理与更新细化的策略 | 简化操作,确保一致性。 |
| 实时检测与预防 | 有效防御 DDoS 攻击和其他基于 Web 的攻击。 |
| 自动化配置与管理 | 避免配置错误并保持流量控制。 |
| 加密服务 | 保护静态和传输中的数据。 |
| 集中化的身份与访问管理保护 | 增强对身份与访问的安全管理。 |
云安全最佳实践总结
云安全最佳实践分为三个阶段:
阶段一:识别云使用状态和风险
- 识别数据访问方式。
- 检测未知云使用情况。
- 检查云服务的配置。
- 监控云数据的恶意使用迹象。
阶段二:保护云系统
- 分配保护策略。
- 加密敏感数据。
- 制定数据共享策略。
- 限制未知设备的数据共享。
- 实施机器人保护与缓解解决方案。
- 使用适当的反恶意软件解决方案。
阶段三:应对攻击与攻击尝试
- 为高风险访问场景添加额外的身份验证和验证步骤。
- 为新云服务制定新的安全策略。
云安全的框架与新兴技术
NIST 的网络安全框架五大支柱
美国国家标准与技术研究院(NIST)提出了 网络安全框架的五大支柱:
| 支柱 | 描述 |
|---|---|
| 识别 | 确定和管理资产与风险。 |
| 保护 | 确保系统和数据安全。 |
| 检测 | 及时发现安全事件。 |
| 响应 | 有效应对和缓解安全事件的影响。 |
| 恢复 | 快速恢复业务运营。 |
云安全态势管理(CSPM)
解决配置错误: 帮助识别并修复云环境中的常见错误配置。
核心安全组件支持:
- 身份与访问管理(IAM)
- 合规性管理
- 流量监控
- 威胁响应
- 风险缓解
- 数字资产管理
云安全的当前趋势
- 多云战略(Multi-Cloud Strategies)
- 网络安全网格(Cybersecurity Mesh)
- 零信任安全模型(Zero-Trust Security Models)
- 混合与多云环境(Hybrid and Multi-Cloud Environments)
- 云原生工具与应用(Cloud-Native Tools and Applications)
- DevSecOps 的部署
- 远程工作的安全保障
- AI 和机器学习的威胁检测
总结
随着云技术的广泛采用,网络犯罪分子将持续将目标对准云环境中的组织。尽管企业已采取充分的安全措施,但仍需不断优化安全策略,以应对日益复杂的网络威胁。同时,遵循隐私与数据保护法规将是云安全的重点方向。 🔐