Module 05 · Cloud Security, Monitoring, Case Studies, Jobs云安全、监控、案例研究、职位
Cloud Encryption云加密
在当今对数据安全和隐私的关注中,特别是在公共云环境中,加密技术被称为分层安全模型中的“最后一道防线”。它不仅保护数据,还提供强大的数据访问控制、密钥管理以及证书管理能力。
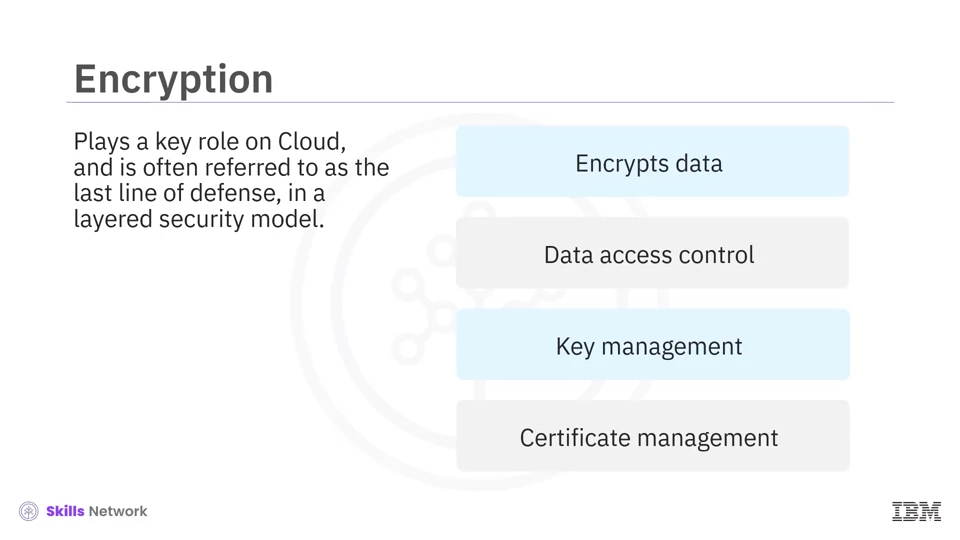
什么是加密?
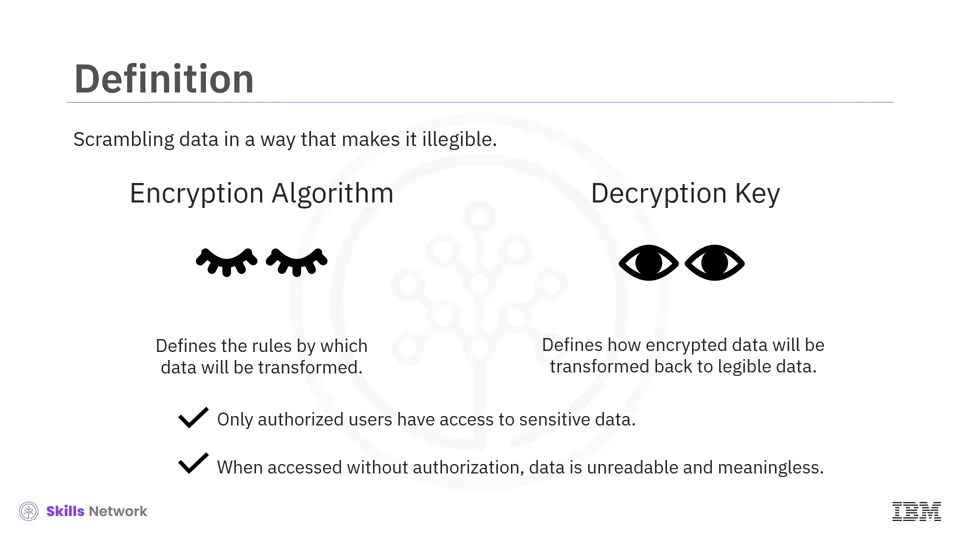
加密是将数据以某种方式“扰乱”使其不可读的过程。加密系统包括两个部分:
- 加密算法(Encryption Algorithm)
定义数据如何被转换为不可读的规则。 - 解密密钥(Decryption Key)
定义如何将加密数据恢复为可读状态的规则。
通过加密,只有授权用户才能访问敏感数据。即使数据在未经授权时被访问或拦截,也会因其不可读而无法使用。
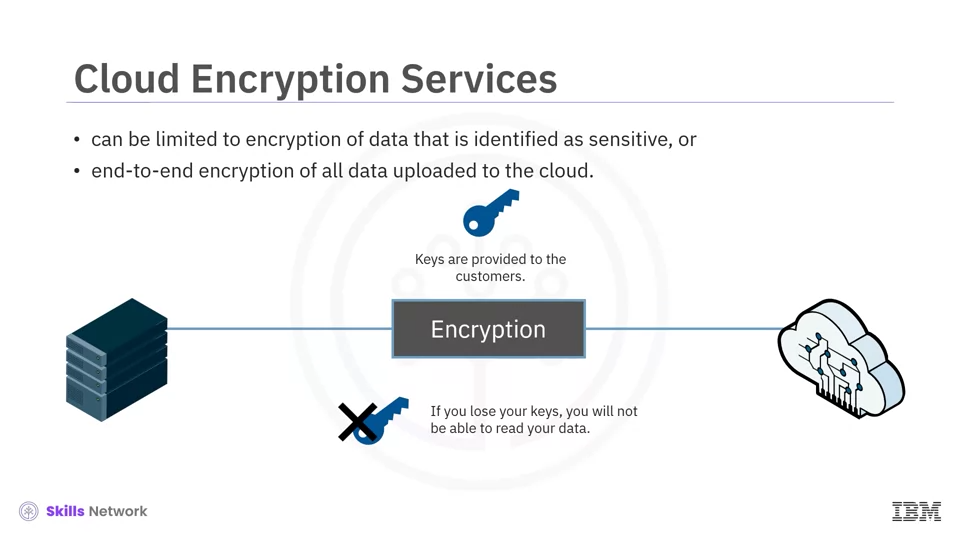
云加密服务
云服务提供商提供多种加密服务,包括:
- 敏感数据的有限加密
- 端到端加密:对上传至云的所有数据进行加密。
密钥管理的重要性
- 数据接收时即被加密,解密所需的密钥由客户持有。
- 密钥丢失风险:如果丢失密钥,将无法读取数据。
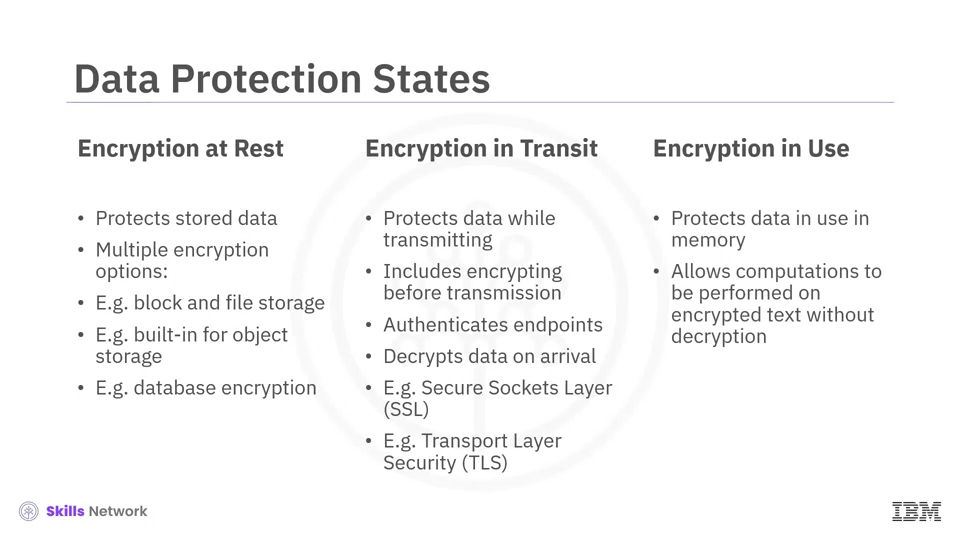
数据三种状态下的加密
1. 静态加密(At Rest Encryption)
保护数据在数据库或存储层中静态存储时的安全。
- 选项包括:
- 块存储和文件存储加密
- 对象存储内置加密
- 数据库加密服务。
2. 传输中加密(In Transit Encryption)
保护数据从一个位置传输到另一个位置的安全。
- 传输加密的步骤:
- 数据传输前加密
- 端点认证
- 到达后解密和验证
- 常用协议:
- 安全套接字层(SSL)
- 传输层安全协议(TLS)
3. 使用中加密(In Use Encryption)
保护数据在内存中用于计算时的安全。
- 特点:允许对加密数据进行计算,而无需解密。
云存储加密方式
1. 服务器端加密(Server-Side Encryption)
- 数据被写入磁盘和存储前进行加密。
- 密钥管理方式:
- 客户提供密钥(Customer Supplied Keys):用户创建并管理密钥。
- 客户管理密钥(Customer Managed Keys):使用云提供商的密钥管理服务生成和管理密钥。
2. 客户端加密(Client-Side Encryption)
- 数据发送到云存储前进行加密。
- 优势:加密密钥和算法对云提供商不可见,使得其无法解密托管数据。
多云环境中的加密需求
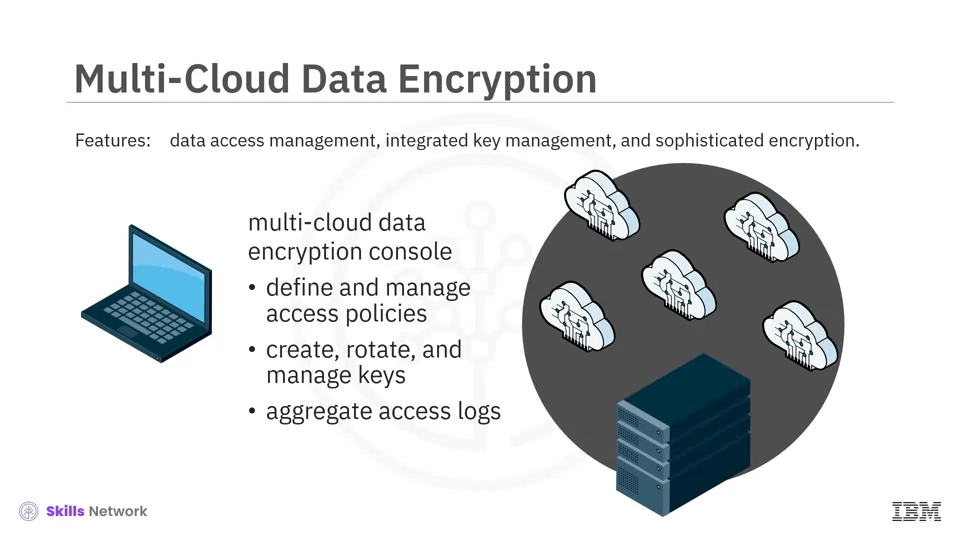
随着大多数企业运行在多云环境中,需在企业本地、混合云和多云部署中实施统一的数据保护策略。一些云提供商提供多云数据加密服务,其功能包括:
- 数据访问管理
- 集成的密钥管理
- 高级加密功能
这些功能结合提供了扩展性与灵活性,以保护企业中最敏感的工作负载。通过多云数据加密控制台,您可以:
- 定义与管理访问策略
- 创建、轮换并管理加密密钥
- 聚合访问日志
加密的局限与关键管理
加密的作用:
- 分离数据安全风险,使数据本身的安全依赖于加密密钥的安全性。
- 需要对密钥进行管理和保护,使其免受威胁。
密钥管理服务的功能:
- 执行加密密钥的生命周期管理
- 支持静态数据加密
- 帮助客户创建和管理加密密钥的完整生命周期
客户持有密钥的优势:
- 数据对云服务提供商和其他用户均保持安全性。
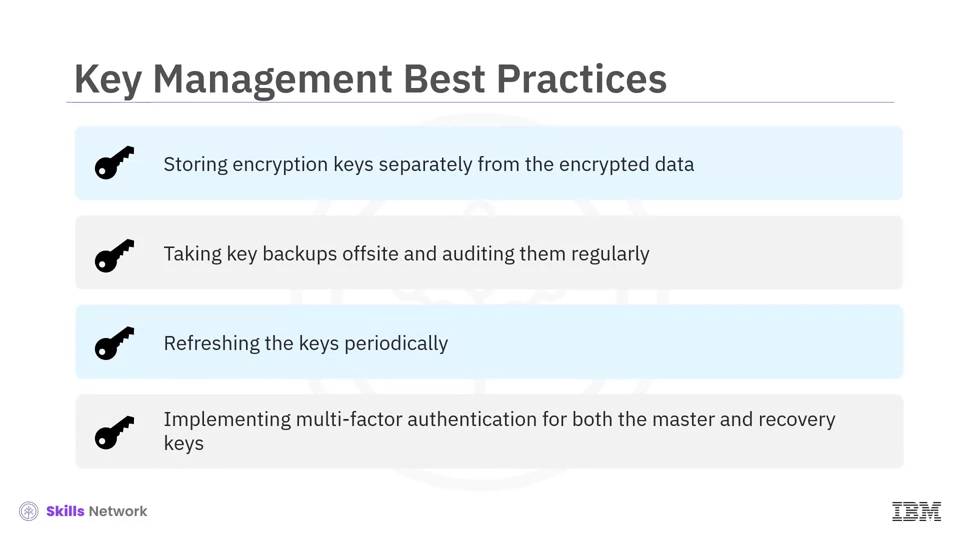
密钥管理的最佳实践
- 密钥与加密数据分开存储
- 异地备份密钥并定期审计
- 定期刷新密钥
- 为主密钥和恢复密钥实施多因素认证(MFA)
加密技术是云安全的核心,通过密钥管理和多层次保护,企业可以有效降低数据泄露风险,同时确保数据隐私与合规性。🔐