Module 05 · Cloud Security, Monitoring, Case Studies, Jobs云安全、监控、案例研究、职位
Identity and Access Management身份与访问管理(IAM)
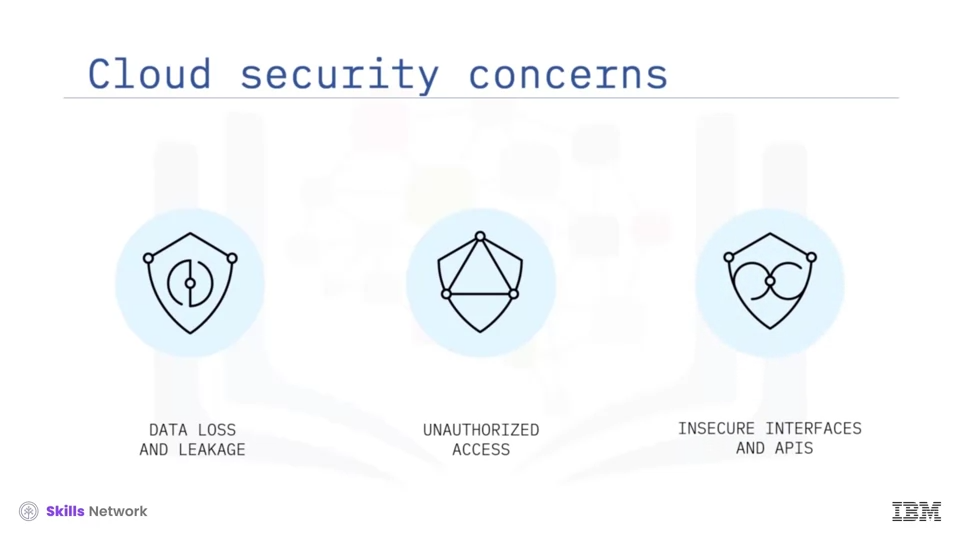
根据 Cybersecurity Insiders 的云安全报告,网络安全专业人士最关注的云安全问题是:
- 数据丢失与泄漏 🛡️
- 未授权访问
- 由于员工凭证被滥用和访问控制不当而引发。
- 不安全的接口与API
- 紧随其后,成为云安全的主要漏洞。
- 紧随其后,成为云安全的主要漏洞。
在本视频中,我们将了解 身份与访问管理(IAM) 如何作为第一道防线,通过身份验证和授权,为用户提供特定的云资源、服务和应用程序的访问权限。
IAM 的用户类型
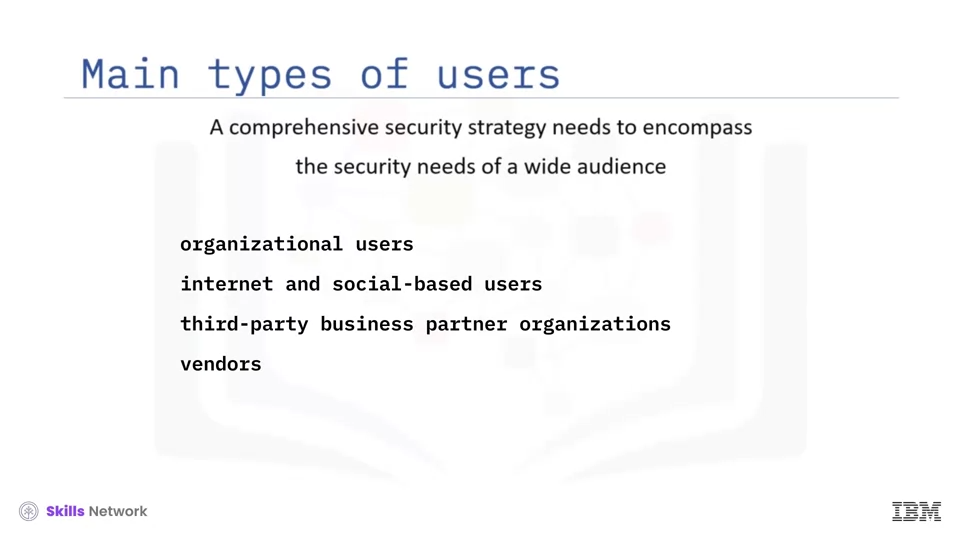
一个全面的安全策略需要涵盖广泛的用户群体,包括:
- 组织用户
- 基于互联网和社交网络的用户
- 第三方业务合作伙伴
- 供应商
主要用户类型:
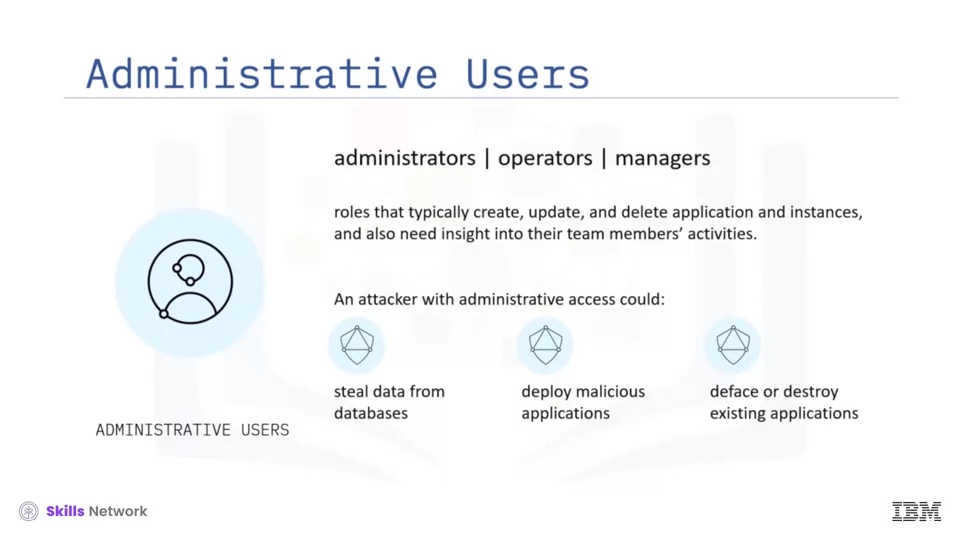
- 管理用户(Administrative Users)
- 包括云平台管理员、操作员和管理者。
- 职责:创建、更新、删除应用与服务实例,并掌握团队成员的活动情况。
- 风险: 攻击者可利用管理账户窃取数据、部署恶意应用,甚至破坏现有应用程序。
- 开发用户(Developer Users)
- 包括云应用开发者、平台开发者和应用发布者。
- 职责:读取敏感信息,创建、更新和删除应用程序。
- 应用用户(Application Users)
- 使用云托管应用的用户群体。
IAM 的关键组件与工作原理
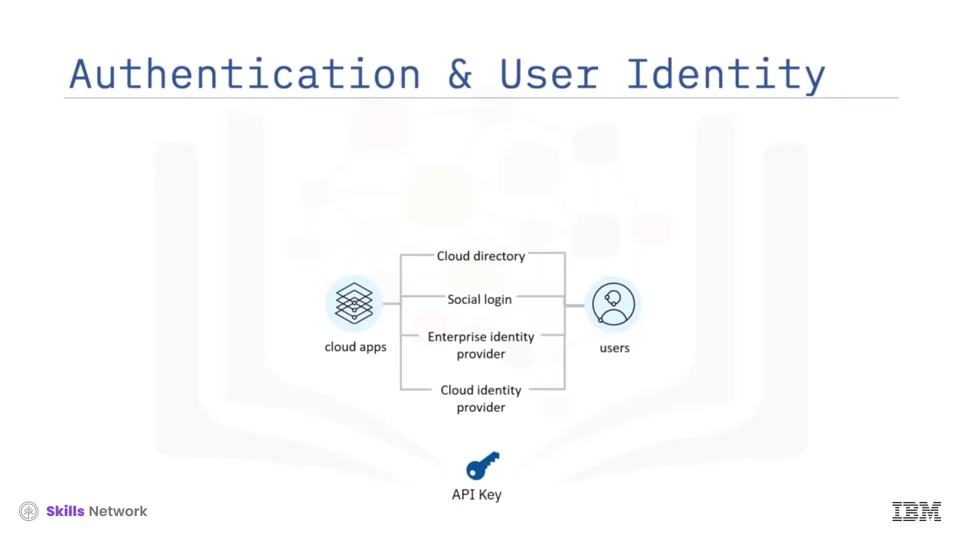
1. 身份验证(Authentication)
- 应用程序在云中通过以下方式对用户进行身份验证:
- 身份提供商:如云目录、Google、LinkedIn、Facebook、Twitter 等社交身份提供商。
- 企业托管身份提供商
- 云托管身份提供商
- API 密钥:通过唯一标识符识别调用应用程序或用户。
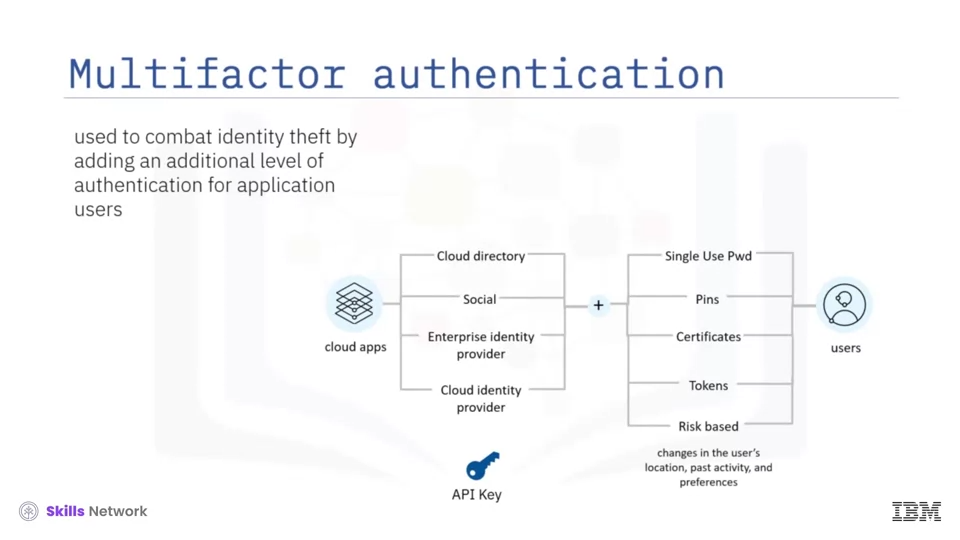
2. 多因素身份验证(MFA)
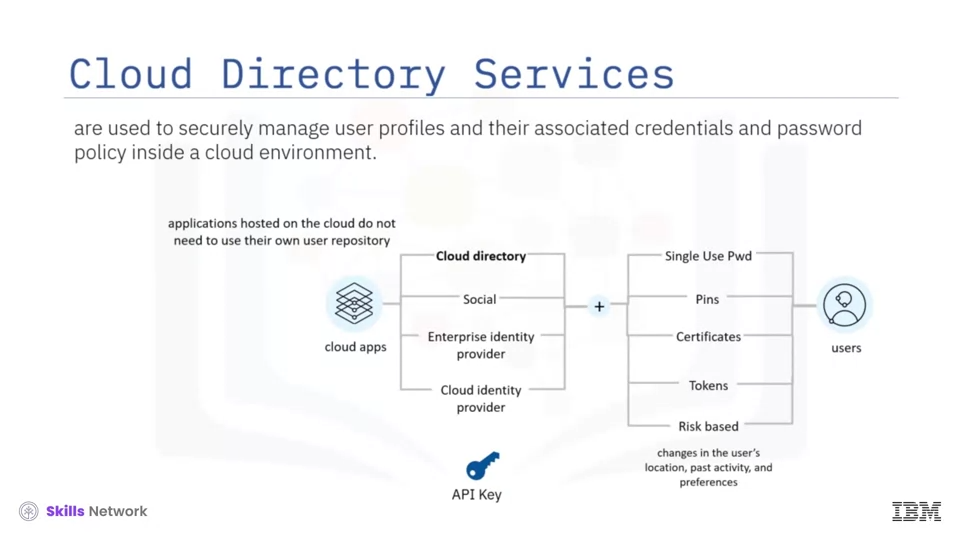
- 增强安全性,例如一次性密码(OTP)、证书、令牌或基于风险的验证(如地理位置变化、过去活动等)。
3. 云目录服务(Cloud Directory Services)
- 在云环境中安全管理用户档案、凭证及密码策略。
- 优点: 云托管应用无需自行维护用户库。
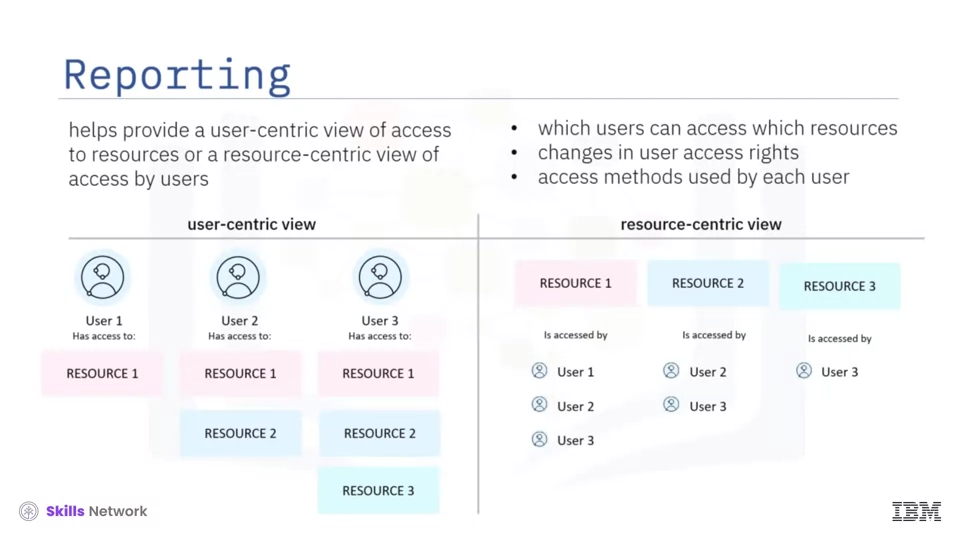
4. 报告功能(Reporting)
- 提供用户访问资源的视图或资源被用户访问的视图。
- 报告内容包括:
- 哪些用户拥有资源访问权限
- 用户访问权限的变更
- 用户在何种条件下利用访问权限
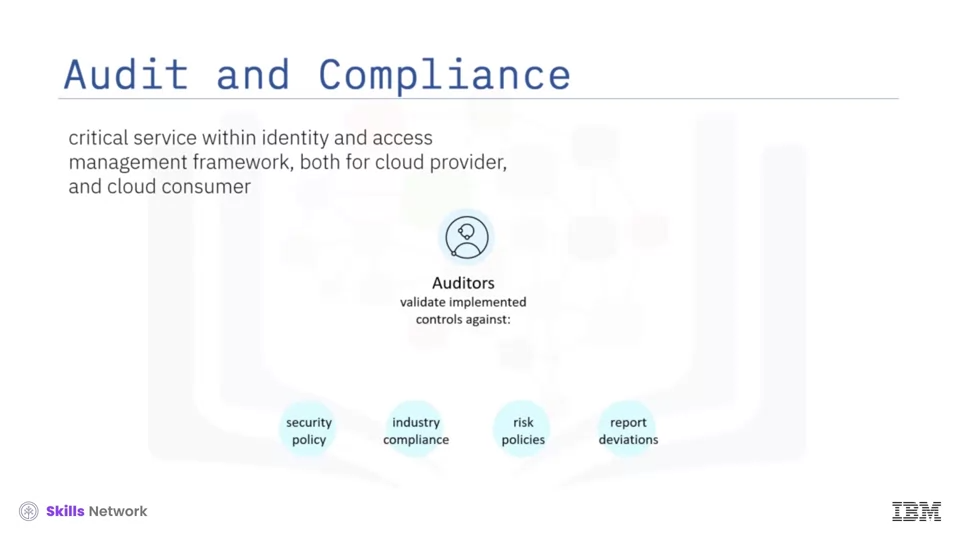
5. 审计与合规(Audit and Compliance)
- 帮助验证已实施的控制措施是否符合企业安全策略、行业合规要求及风险策略。
- 作用: 报告偏差,确保云服务提供商与消费者均满足安全需求。
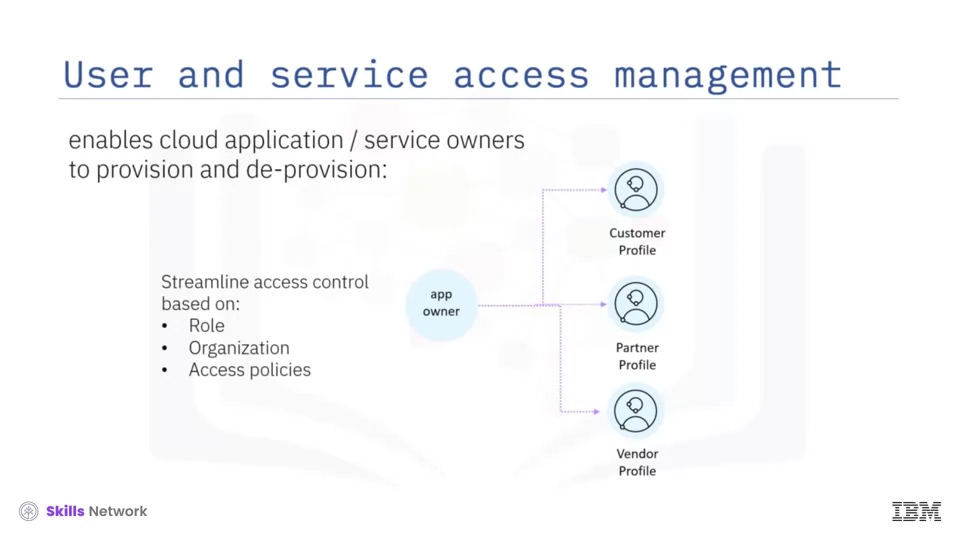
用户与服务访问管理(User and Service Access Management) 使云应用和服务的所有者能够以最少的人为干预来配置和撤销客户、合作伙伴和供应商的用户档案。这种能力通过角色、组织和访问策略简化访问控制流程,从而提高效率并降低安全风险。
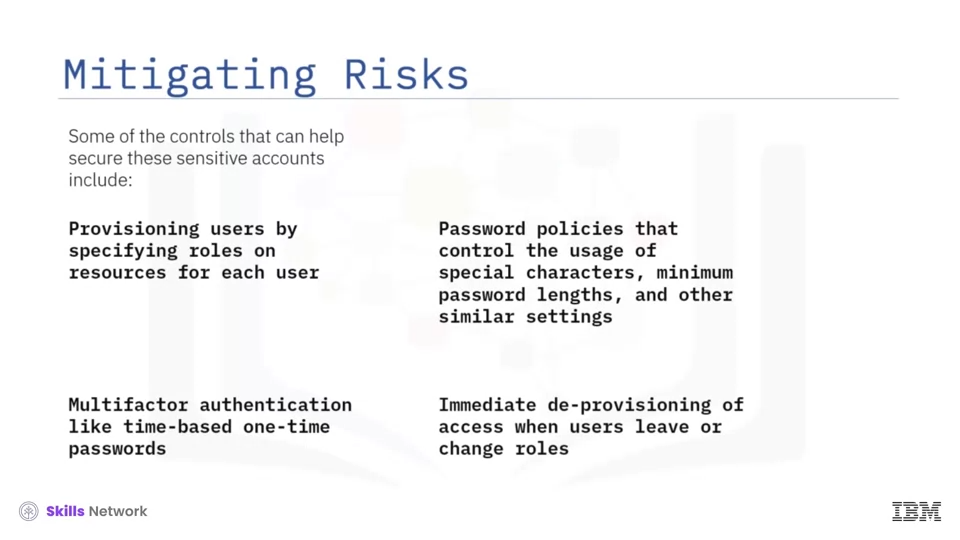
管理员和开发者账户的安全控制
管理员和开发者的用户账户通常访问敏感信息,因此需要全生命周期的严格控制,以降低账户被黑客攻击的风险。以下是一些关键的安全控制措施:
- 用户配置
- 为每个用户指定资源角色,明确访问权限。
- 密码策略
- 强制使用特殊字符
- 设置最小密码长度等规则
- 多因素认证(MFA)
- 使用基于时间的一次性密码(TOTP)等技术
- 即时撤销访问权限
- 当用户离职或角色发生变化时,立即停用其访问权限。
IAM 服务的核心功能
云服务提供商通常提供 身份与访问管理(IAM)服务,其核心功能包括:
- 创建访问组(Access Groups)
- 将用户添加到访问组中
- 管理现有用户的访问权限
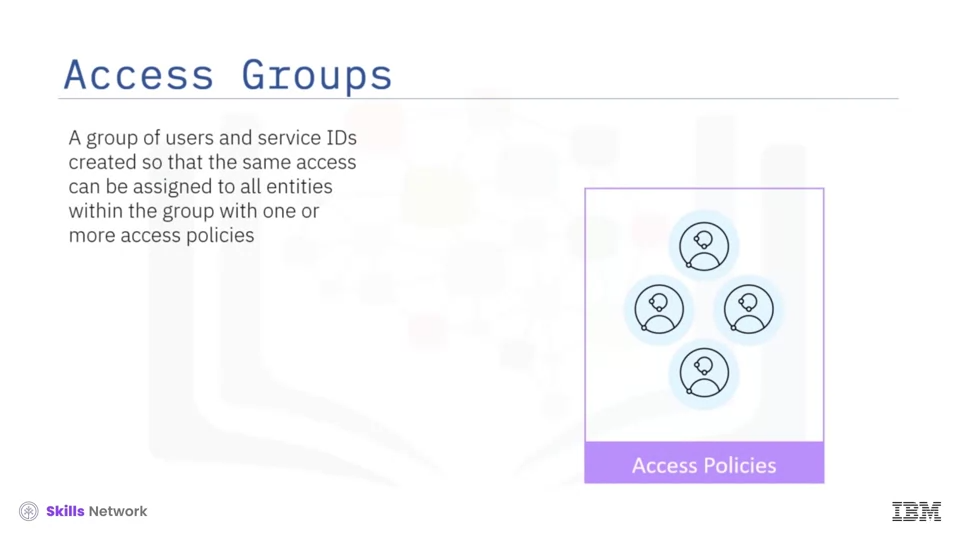
1. 访问组(Access Groups)
- 访问组是用户和服务 ID 的集合,通过为组中的所有实体分配相同的访问权限,简化访问管理流程。
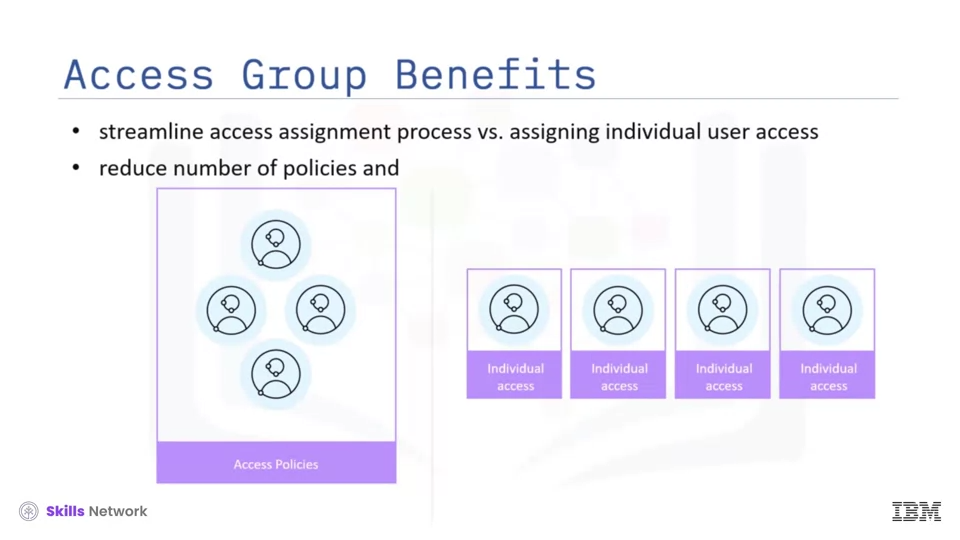
- 访问组的优势:
- 简化访问分配流程:避免为每个用户单独分配权限
- 减少策略数量:提高管理效率,降低复杂性
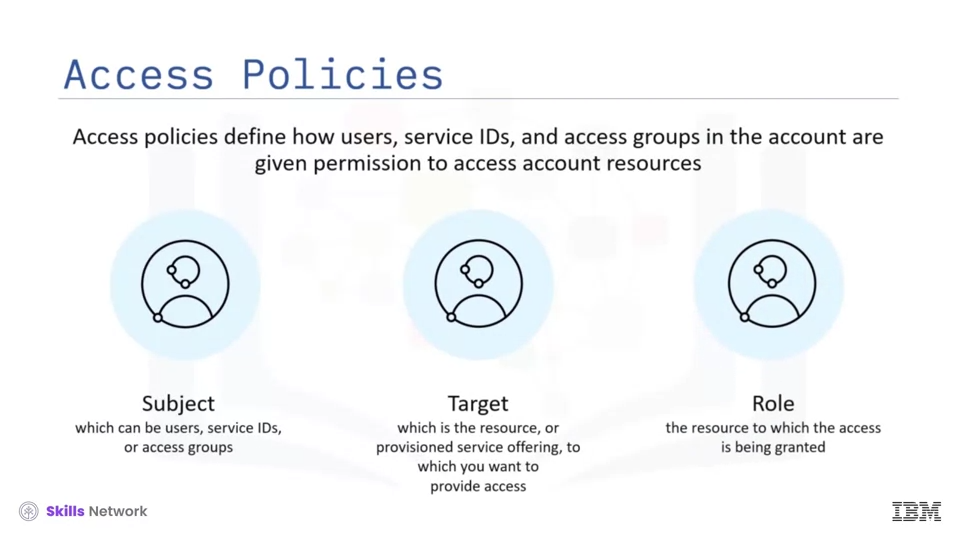
2. 访问策略(Access Policies)
- 访问策略定义了用户、服务 ID 和访问组如何获得访问账户资源的权限,包含以下三个核心要素:
- 主体(Subject):用户、服务 ID 或访问组。
- 目标(Target):要访问的资源或已配置的服务产品。
- 角色(Role):定义了允许对目标执行的操作,即访问资源时所允许的具体行为。
总结
在本视频中,我们了解了 身份与访问管理(IAM) 如何作为云安全的第一道防线,通过身份验证、访问控制和用户管理,保护云资源和应用。IAM 的核心是为用户提供正确权限,并通过分组、策略和多因素认证等手段实现精细化管理,从而降低安全风险,确保云环境的安全性和可控性。 🌐🔒